

Managed XDR: większa przejrzystość, szybsza reakcja i lepsze bezpieczeństwo
Centralne wykrywanie, klasyfikowanie i obsługa incydentów IT dzięki Securepoint Managed XDR, bez dodatkowego nakładu personalnego
Cyberataki stają się coraz bardziej złożone, szybsze i trudniejsze do wykrycia. Managed XDR zapewnia szerszy obraz zagrożeń i podejrzanych aktywności, od monitorowania pojedynczych urządzeń końcowych po podejrzane ruchy w sieci.
Dla decydentów IT i administratorów oznacza to mniej odizolowanych pojedynczych alertów, więcej użytecznego kontekstu i szybszą klasyfikację incydentów bezpieczeństwa, również w weekendy i święta. Securepoint Managed XDR pomaga wcześniej wykrywać ataki, lepiej priorytetyzować ryzyka i trwale wzmacniać bezpieczeństwo IT.
Funkcje Managed XDR
- Monitoring 24/7 realizowany przez zespół analityków
- Kompleksowe bezpieczeństwo endpointów dzięki Extended Detection & Response (EDR/XDR)
- Centralne łączenie istotnych zdarzeń bezpieczeństwa
- Wykrywanie złożonych i wieloetapowych wzorców ataków
- Weryfikacja i walidacja przychodzących zgłoszeń
- Filtrowanie fałszywych alarmów i niekrytycznych zdarzeń
- Priorytetyzacja rzeczywistych zagrożeń w oparciu o ryzyko
- Zrozumiałe opracowanie informacji wraz z konkretnymi rekomendacjami działań
Bardzo dziękuję!
Oto plik, który chciałeś pobrać. Sprawdź folder „Pobrane”.
Dlaczego firmy potrzebują MXDR
Wiele firm korzysta już z rozwiązań bezpieczeństwa, takich jak firewalle, rozwiązania endpointowe czy VPN. Zachowanie kontroli nad napływającymi alertami bezpieczeństwa i wyciąganie z nich konkretnych wniosków to kluczowe wyzwanie.
MXDR dodaje do architektury bezpieczeństwa decydujący filar: monitorowanie i reagowanie przez zespół specjalistów ds. bezpieczeństwa.
Nowoczesny atak rzadko przebiega tylko jednym kanałem. Phishing, skradzione dane dostępowe, malware, lateral movement w sieci i wyciek danych mogą być częścią tego samego łańcucha ataku. Pojedyncze alerty bezpieczeństwa, rozpatrywane osobno, mogą czasem wydawać się niekrytyczne. Dopiero korelacja pokazuje, że kilka zdarzeń jest ze sobą powiązanych.
MXDR zapewnia w tym zakresie przejrzystość. Zdarzenia bezpieczeństwa nie są analizowane w izolacji, lecz zestawiane ze sobą: krytyczne incydenty można szybciej priorytetyzować, podczas gdy mniej istotne zgłoszenia nie obciążają niepotrzebnie zasobów. Dzięki temu zespoły IT mogą szybciej rozpoznać, czy pojedynczy alarm jest nieszkodliwy, czy może stanowić część większego ataku.
Dla firm oznacza to lepszą podstawę do podejmowania decyzji, co jest szczególnie istotną zaletą przy ograniczonych zasobach IT.
Securepoint Managed XDR - wersje
| Funkcja | Managed XDR | Managed XDR Pro |
|---|---|---|
| 24/7 Detection & Response przez analityków bezpieczeństwa | ✔ | ✔ |
| Managed SOC jako rozszerzenie własnego zespołu IT | ✔ | ✔ |
| Wykrywanie ataków obejmujące wiele endpointów | ✔ | ✔ |
| Korelacja zdarzeń wspierana przez grafy i AI | ✔ | ✔ |
| Aktywna reakcja na wykryte zagrożenia | ✔ | ✔ |
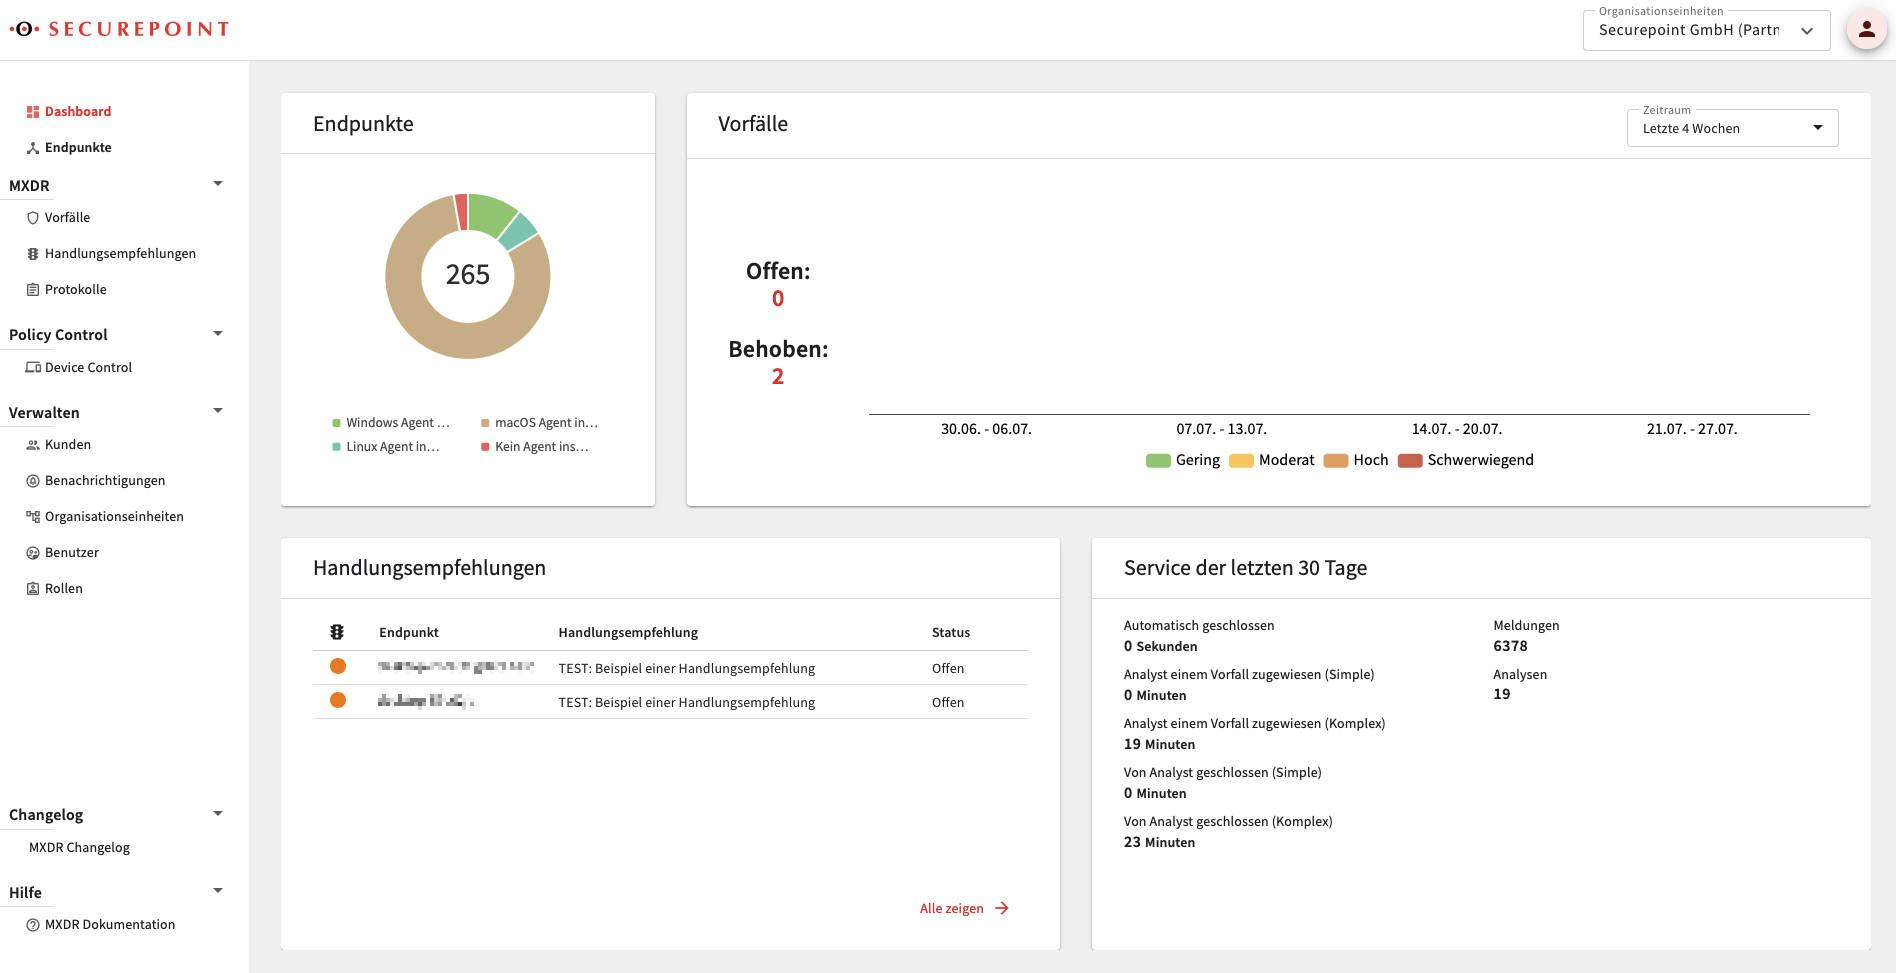
| Konsola webowa z incydentami i rekomendacjami działań | ✔ | ✔ |
| Powiadomienie o ataku e-mailem | ✔ | ✔ |
| Powiadomienie o ataku telefonicznie | ✔ | |
| Dedykowana osoba kontaktowa | ✔ | |
| Regularne Config Checks | ✔ |
Securepoint Managed XDR dla firm
Securepoint Managed XDR jest skierowany do firm, urzędów i instytucji publicznych, które chcą profesjonalnie rozbudować swoje bezpieczeństwo IT. Usługa wspiera lepsze łączenie istniejących warstw ochrony, strukturalną analizę zdarzeń istotnych dla bezpieczeństwa oraz ukierunkowaną reakcję na nie.
Firmy szczególnie korzystają z MXDR wtedy, gdy stosują wiele warstw ochrony, ale nie chcą lub nie mogą budować własnych zasobów do stałej analizy bezpieczeństwa. Securepoint Managed XDR pomaga przekształcać wiele technicznych sygnałów w użyteczne informacje bezpieczeństwa.
Dzięki Managed XDR od Securepoint wzmacniają Państwo techniczną skuteczność, ochronę danych i cyfrową suwerenność swojej infrastruktury IT.
MXDR sprawia, że bezpieczeństwo IT staje się bardziej operacyjne
Securepoint Managed XDR rozszerza istniejące rozwiązania bezpieczeństwa, nie tworząc dodatkowej złożoności dla Państwa IT. MXDR łączy technologię, analizę i reakcję w podejście bezpieczeństwa, które lepiej uwidacznia nowoczesne wzorce ataków. Eksperci ds. bezpieczeństwa IT w Niemczech monitorują i interpretują napływające dane, rozpoznają potrzebę działania i inicjują odpowiednie kroki.
Analitycy bezpieczeństwa sprawdzają przychodzące zgłoszenia, filtrują fałszywe alarmy i priorytetyzują rzeczywiste zagrożenia. Dla firm i instytucji publicznych oznacza to większą przejrzystość, szybsze decyzje i lepsze wykorzystanie istniejących rozwiązań bezpieczeństwa.
Dzięki MXDR firmy zyskują przejrzystość, odciążają swój dział IT i zwiększają poziom bezpieczeństwa bez konieczności budowania własnych struktur SOC.
Najczęściej zadawane pytania dotyczące Securepoint Managed XDR
MXDR oznacza Managed Extended Detection and Response. Jest to zarządzana usługa bezpieczeństwa, która wykrywa i analizuje zagrożenia w wielu obszarach IT oraz wspiera lub inicjuje działania reakcyjne.
Termin składa się z trzech kluczowych elementów: „Managed” oznacza, że eksperci wspierają eksploatację, monitorowanie lub analizę. „Extended Detection” opisuje rozszerzone wykrywanie w oparciu o wiele źródeł bezpieczeństwa. „Response” oznacza reakcję na wykryte zagrożenia, na przykład poprzez ocenę, priorytetyzację, rekomendacje działań lub konkretne środki obronne.
W przeciwieństwie do pojedynczych produktów bezpieczeństwa MXDR nie analizuje tylko jednego odizolowanego obszaru. Zamiast tego zdarzenia z różnych warstw ochrony są łączone. Dzięki temu można rozpoznać zależności, które mogłyby pozostać niewidoczne przy analizie pojedynczych zdarzeń.
Usługa MXDR zbiera, koreluje i ocenia zdarzenia istotne dla bezpieczeństwa z różnych obszarów IT. Celem jest wczesne wykrywanie ataków, redukcja fałszywych alarmów oraz umożliwienie szybkiej i uzasadnionej reakcji na zagrożenia.
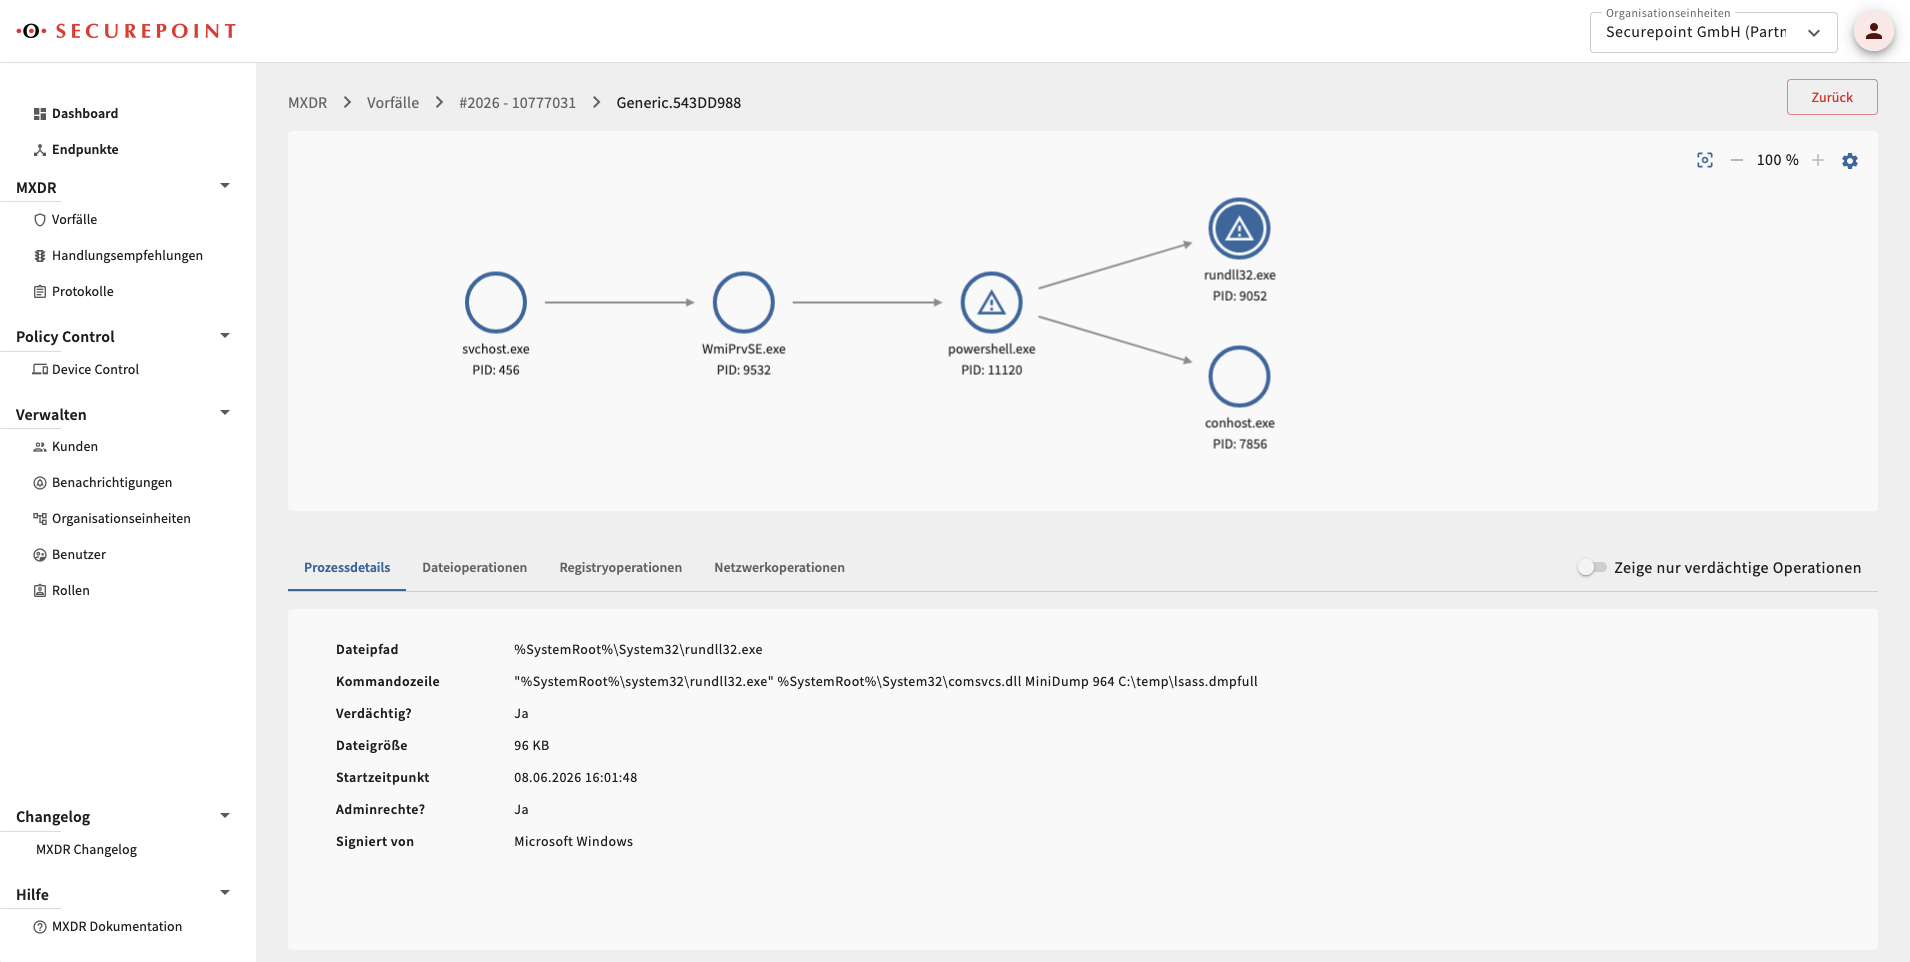
W praktyce MXDR analizuje podejrzane aktywności, rozpoznaje potencjalne wzorce ataków i pomaga klasyfikować incydenty bezpieczeństwa według ich krytyczności. Mogą do nich należeć między innymi nietypowe próby logowania, podejrzane procesy na urządzeniach końcowych, nietypowy ruch sieciowy, aktywności malware lub oznaki skompromitowanych systemów.
Skuteczna usługa MXDR typowo wspiera kilka zadań:
Wykrywa zdarzenia istotne dla bezpieczeństwa w różnych warstwach ochrony. Ocenia, czy alert jest rzeczywiście krytyczny, czy jest fałszywym alarmem. Priorytetyzuje incydenty według ryzyka i pilności. Dostarcza rekomendacje działań lub wspiera działania reakcyjne. Pomaga zespołom IT lepiej zrozumieć ataki i zapobiegać dalszym aktywnościom.
Dzięki temu MXDR staje się ważnym uzupełnieniem dla firm, które chcą nie tylko eksploatować istniejące rozwiązania bezpieczeństwa, ale aktywnie je analizować i przekształcać w skuteczny proces ochrony.
Managed XDR to usługa bezpieczeństwa, w której technologia XDR jest łączona ze wsparciem ekspertów. Firmy otrzymują dzięki temu nie tylko techniczne wykrywanie, ale także pomoc w analizie, ocenie i reagowaniu na incydenty bezpieczeństwa.
XDR oznacza Extended Detection and Response. Rozszerza klasyczne podejścia typu Detection and Response poza pojedyncze systemy. Podczas gdy rozwiązanie endpointowe koncentruje się przede wszystkim na urządzeniach końcowych, XDR może uwzględniać wiele źródeł danych, na przykład endpointy, sieć, firewall, tożsamości, bezpieczeństwo poczty e-mail lub usługi chmurowe.
Element „Managed” jest szczególnie ważny wtedy, gdy wewnętrzne zespoły IT nie mogą lub nie chcą budować własnych zasobów do stałego monitorowania bezpieczeństwa. Zamiast jedynie generować alerty, usługa Managed XDR wspiera odróżnianie istotnych incydentów od niekrytycznego szumu informacyjnego i szybszą klasyfikację ataków.
Dla firm powstaje dzięki temu praktyczne podejście do bezpieczeństwa: infrastruktura techniczna dostarcza dane i wykrycia, a eksperci ds. bezpieczeństwa wspierają interpretację, priorytetyzację i reakcję.
Tak, MXDR może być przydatny również dla małych firm, jeśli obsługują one krytyczne systemy IT, przetwarzają dane osobowe lub nie mogą budować własnych zasobów bezpieczeństwa. Zwłaszcza mniejsze firmy korzystają z możliwości szybszej klasyfikacji incydentów bezpieczeństwa i włączenia zewnętrznej ekspertyzy.
Małe i średnie przedsiębiorstwa są dziś celem cyberataków tak samo jak duże organizacje. Różnica często polega na dostępnych zasobach. Podczas gdy korporacje mogą budować własne zespoły bezpieczeństwa, mniejsze firmy muszą pracować przy ograniczonych możliwościach IT.
MXDR może pomóc udostępnić profesjonalną analizę bezpieczeństwa bez konieczności budowania własnego Security Operations Center. Jest to szczególnie sensowne dla firm, które są zależne od procesów cyfrowych, przetwarzają wrażliwe dane klientów lub muszą spełniać wysokie wymagania dotyczące dostępności i compliance.
To, czy MXDR ma sens w konkretnym przypadku, zależy od potrzeb ochrony, istniejącej infrastruktury IT i oczekiwanego poziomu bezpieczeństwa. Dla wielu małych i średnich firm MXDR jest jednak pragmatycznym sposobem na wyjście poza klasyczne środki ochrony.
Managed Service koncentruje się zazwyczaj na eksploatacji, utrzymaniu i zarządzaniu pojedynczymi systemami. MXDR skupia się na wykrywaniu, analizie i reagowaniu na zagrożenia bezpieczeństwa w wielu obszarach IT.